
WordPress Güvenlik
Sitenizi hacklenmeden, veri kaybı ve itibar zararı yaşamadan koruyun.
Güvenlik duvarı, giriş koruması, kötü amaçlı yazılım taraması ve güvenlik sıkılaştırmasıyla WordPress sitenizi saldırılara karşı kalkanlıyoruz. Hacklendiyse de temizleyip yeniden güvenli hale getiriyoruz.
WordPress güvenlik nedir?
WordPress güvenlik, bir WordPress sitesini yetkisiz erişime, zararlı yazılımlara, spam saldırılarına ve veri kaybına karşı koruyan teknik önlemlerin ve düzenli kontrollerin bütünüdür. Güvenlik duvarı, güçlü giriş koruması, güncel yazılım, doğru dosya izinleri, düzenli tarama ve sunucudan bağımsız yedekleme bu korumanın temel katmanlarıdır. A2A Dijital, WordPress sitelerini saldırılara karşı önleyici biçimde korur; saldırıya uğramış siteleri temizler, açığı kapatır ve arama motorlarındaki güvenlik uyarılarının kaldırılması sürecini yönetir.
WordPress Güvenlik hizmetinde neler var?
Her adımı sizinle paylaşırız; ne yaptığımızı, neden yaptığımızı ve sonucunu şeffafça görürsünüz.
Sıfırdan kurulum, tema yapılandırması ve hosting ayarlarıyla yayına hazır site.
Tema, eklenti ve çekirdek güncellemeleri; düzenli bakım paketleri.
Güvenlik duvarı, zararlı yazılım temizliği ve saldırı koruması.
Önbellek, görsel ve kod optimizasyonuyla yüksek performans skoru.
Otomatik yedekleme, sunucu taşıma ve site geri yükleme.
Beyaz ekran, hata mesajı ve çakışmalarda hızlı çözüm.
add_action('init', kurulum);function kurulum() {register_post_type('proje');wp_enqueue_style('tema');}Siteniz Hızlı, Güvenli ve Hep Ayakta
WordPress dünyanın en yaygın site altyapısı; ama bakımsız bırakıldığında yavaşlar, hacklenir, çöker. Biz sitenizi doğru kurar; güncelleme, güvenlik, hız ve yedeklemeyi sizin yerinize üstlenir, işiniz hiç aksamadan çalışmasını sağlarız.
- Hız optimizasyonu: Saniyeler içinde açılan, Core Web Vitals dostu site.
- Güvenlik & yedekleme: Düzenli yedek, güvenlik duvarı ve izleme.
- Düzenli güncelleme: Tema, eklenti ve çekirdek güvenle güncel.
- 7/24 destek: Bir sorun olduğunda anında müdahale.
Sitenizi Biz Çalışır Tutuyoruz
Sitenizi Sürekli İzliyoruz
Bakım tek seferlik bir iş değildir. Sitenizi düzenli kontrol eder, sorun büyümeden önler ve her ay durumunu raporlarız.
Mevcut durumu inceler, ilk tam yedeği alırız.
Güvenlik duvarı, önbellek ve izleme araçlarını devreye alırız.
Güncelleme, yedekleme ve performans kontrolünü periyodik yaparız.
Çalışma süresi ve güvenliği izler, durumu raporla paylaşırız.
WordPress Güvenlik Hakkında Bilmeniz Gerekenler
WordPress Neden Hedef Alınır?
WordPress internetin büyük kısmını çalıştırdığı için saldırganların bir numaralı hedefidir. Saldırıların çoğu belirli bir siteye kişisel değil; otomatik botlar zayıf noktaları (eski eklenti, zayıf şifre, güncellenmemiş çekirdek) tarayıp bulduğunu ele geçirir. Yani "benim küçük sitemi kim hackler ki" düşüncesi yanıltıcıdır; hedef siz değil, açığınızdır. Bu yüzden her WordPress sitesi güvenlik önlemi almalıdır.
Temel Koruma Katmanları
Etkili güvenlik katmanlıdır: güvenlik duvarı (kötü trafiği daha siteye ulaşmadan engeller), giriş koruması (deneme-yanılma saldırılarına karşı sınırlama ve iki adımlı doğrulama), düzenli kötü amaçlı yazılım taraması, dosya bütünlüğü izleme ve güvenli yapılandırma. Bir katman aşılsa bile diğerleri devrede kalır. Tek bir eklentiye güvenmek yerine, bütünsel bir koruma kurarız.
Güvenlik Sıkılaştırma (Hardening)
Sıkılaştırma; WordPress'in varsayılan zayıf noktalarını kapatmaktır. Yönetici giriş adresinin gizlenmesi, dosya düzenleme yetkisinin kısıtlanması, doğru dosya izinleri, gereksiz kullanıcıların temizlenmesi ve güvenli parolalar bu kapsamdadır. Ayrıca güncel olmayan tema/eklentileri kaldırır, riskli olanları güvenli alternatiflerle değiştiririz. Sıkılaştırma, saldırı yüzeyini en aza indirir.
Hacklenen Site Temizliği
Siteniz zaten saldırıya uğradıysa (istenmeyen yönlendirmeler, spam sayfalar, Google uyarısı, erişim kaybı) panik yapmayın. Kötü amaçlı kodu tespit eder, temizler, açığın nereden girdiğini bulup kapatır ve gerekiyorsa temiz bir yedekten geri getiririz. Ardından siteyi Google'a yeniden inceletir, "güvenli değil" uyarısının kaldırılmasını sağlarız. Temizlik kadar, tekrar olmaması için açığı kapatmak önemlidir.
Güvenlik Süreklilik İster
Güvenlik tek seferlik bir iş değildir; yeni açıklar sürekli ortaya çıkar. Bu yüzden düzenli güncelleme, tarama ve izleme şarttır. Güvenliği bakım hizmetimizle birleştirerek sürekli koruma sağlar; ayrıca güvenilir bir hosting altyapısıyla korumayı sunucu seviyesinde de güçlendiririz. En iyi güvenlik, saldırı olmadan önce alınan önlemdir.
Sitenizin Hacklendiğini Gösteren İşaretler
Saldırıya uğrayan sitelerin önemli bir kısmında saldırı uzun süre fark edilmez; çünkü saldırganlar çoğu zaman sitenin görünümünü bozmadan arka planda çalışan kodlar yerleştirir. Ziyaretçilerin, özellikle mobil cihazlardan ya da arama sonuçlarından gelenlerin başka sitelere yönlendirilmesi, arama sonuçlarında sitenize ait olmayan ürün ya da yabancı dilde sayfaların görünmesi, yönetim panelinde tanımadığınız kullanıcı hesapları ve hosting firmasından gelen kaynak kullanımı uyarıları en sık görülen işaretlerdir.
Bunlara ek olarak Google Search Console'da güvenlik sorunu bildirimi, tarayıcıların siteniz için tehlikeli site uyarısı göstermesi ve e-postalarınızın aniden spam olarak işaretlenmeye başlaması da ciddi belirtilerdir. Bu işaretlerden birini fark ettiğinizde siteye müdahale etmeden önce mevcut durumun yedeğini almak ve tüm yönetici şifrelerini değiştirmek ilk adımlar olmalıdır. Ardından profesyonel bir inceleme yapılmalıdır. Acil durumlarda hızlı müdahale için WordPress destek hizmetimizden yararlanabilirsiniz.
.htaccess ve Sunucu Seviyesindeki Kurallar
Apache ya da LiteSpeed sunucularda çalışan WordPress sitelerinde .htaccess dosyası, sunucunun gelen isteklere nasıl davranacağını belirleyen güçlü bir araçtır. Bu dosyaya eklenen birkaç kural, güvenlik açısından önemli bir koruma katmanı oluşturur. Örneğin yapılandırma dosyalarına dışarıdan erişimin engellenmesi, yükleme klasöründe PHP dosyalarının çalıştırılmasının önlenmesi, dizin listelemenin kapatılması ve belirli saldırı kalıplarının engellenmesi, sunucu seviyesinde uygulanabilecek etkili önlemlerdir. Bu kurallar eklentilerden önce devreye girer.
Ancak .htaccess dosyası hassas bir dosyadır; hatalı yazılmış tek bir satır bile sitenin tamamen erişilemez olmasına neden olabilir. Bu nedenle dosyada değişiklik yapmadan önce mevcut halinin yedeğini almak ve değişikliklerden sonra sitenin farklı bölümlerini test etmek gerekir. Temel güvenlik kurallarını hazırlamak ve ne işe yaradıklarını anlamak için WordPress .htaccess güvenlik aracımızdan yararlanabilirsiniz. Nginx gibi farklı sunucularda ise bu kurallar sunucu yapılandırmasında uygulanır.
Kullanıcı Hesapları ve Şifre Politikası
WordPress sitelerine yapılan saldırıların büyük kısmı, karmaşık yazılım açıklarından değil, zayıf ya da başka yerlerde de kullanılan şifrelerden yararlanır. Otomatik botlar, yaygın kullanıcı adları ve sık kullanılan şifre kombinasyonlarıyla sürekli giriş denemesi yapar. Yıllar içinde biriken eski çalışan hesapları, gereksiz yere yönetici yetkisi verilmiş kullanıcılar ve hiç değiştirilmemiş şifreler, bu saldırıların başarılı olma ihtimalini artırır. Bu nedenle kullanıcı yönetimi, güvenliğin en temel ama en çok ihmal edilen parçasıdır.
Tüm kullanıcıların uzun ve benzersiz şifreler kullanmasını, yönetici hesaplarında iki aşamalı doğrulamanın zorunlu tutulmasını ve her kullanıcıya yalnızca işini yapmasına yetecek yetkinin verilmesini öneriyoruz. Ayrılan çalışanların hesapları hemen kapatılmalı, kullanıcı listesi belirli aralıklarla gözden geçirilmelidir. Giriş denemelerinin sınırlandırılması da kaba kuvvet saldırılarını etkisiz hale getirir. Güçlü ve rastgele şifreler oluşturmak için şifre oluşturucu aracımızı kullanabilirsiniz. Şifreleri güvenilir bir şifre yöneticisinde saklamanızı öneriyoruz.
Yedekleme Stratejisi ve Geri Dönüş Planı
Hiçbir güvenlik önlemi riski tamamen ortadan kaldıramaz; bu yüzden her güvenlik planının son ve en önemli katmanı, güvenilir bir yedeklemedir. Ancak birçok sitede yedekler yalnızca sitenin bulunduğu sunucuda tutulur. Sunucu tamamen erişilemez hale geldiğinde ya da bir saldırı yedekleri de etkilediğinde bu yedekler işe yaramaz. Yedeğin varlığı kadar, düzenli alınması, farklı bir konumda saklanması ve gerektiğinde gerçekten geri yüklenebildiğinin test edilmesi de önemlidir.
Yaygın olarak önerilen yaklaşım, verilerin birden fazla kopyasının farklı ortamlarda tutulması ve en az bir kopyanın sunucudan bağımsız bir konumda saklanmasıdır. Yedekleme sıklığı, sitenin ne kadar sık değiştiğine göre belirlenmelidir; e-ticaret siteleri kurumsal sitelere göre daha sık yedek gerektirir. Saldırı sonrasında hangi yedeğin temiz olduğunu belirlemek için birkaç farklı tarihe ait yedeğin saklanması da gereklidir. Yedekleme desteği sunan altyapılar hakkında ayrıntıları WordPress hosting sayfamızda bulabilirsiniz.
Saldırı Sonrası Arama Motoru ve İtibar Onarımı
Bir saldırı temizlendikten sonra iş bitmez; saldırının arama motorlarında ve ziyaretçiler nezdinde bıraktığı izlerin de giderilmesi gerekir. Saldırganlar çoğu zaman siteye yüzlerce spam sayfa ekler ve bu sayfalar arama motorlarının dizinine girer. Site temizlense bile bu adresler bir süre arama sonuçlarında görünmeye devam edebilir. Google'ın siteyi tehlikeli olarak işaretlemesi durumunda ise tarayıcılar ziyaretçilere uyarı gösterir ve trafik ciddi biçimde düşer.
Temizlik sonrasında Search Console'daki güvenlik sorunları raporunu inceliyor, temizliğin tamamlandığını belgeleyerek yeniden inceleme talebinde bulunuyoruz. Spam sayfaların adreslerinin bulunamadı ya da kaldırıldı yanıtı vermesini sağlıyor ve dizinden çıkarılma sürecini takip ediyoruz. Site haritasını güncelleyip arama motorlarına yeniden bildiriyoruz. Arama motorlarının sitenizi sağlıklı biçimde taraması için gereken teknik çalışmaları teknik SEO sayfamızda anlatıyoruz. Bu süreç, kaybedilen güvenin daha hızlı geri kazanılmasını sağlar.
Kurulumdan Bakıma Kadar Her Şey
Sıfırdan kurulum, tema yapılandırması ve hosting ayarlarıyla yayına hazır site.
Tema, eklenti ve çekirdek güncellemeleri; düzenli bakım paketleri.
Güvenlik duvarı, zararlı yazılım temizliği ve saldırı koruması.
Önbellek, görsel ve kod optimizasyonuyla yüksek performans skoru.
Otomatik yedekleme, sunucu taşıma ve site geri yükleme.
Beyaz ekran, hata mesajı ve çakışmalarda hızlı çözüm.
Sitenizi Saldırılara Karşı Kalkanlayalım
Sitenizin güvenlik durumunu tarayalım; açıkları kapatıp koruma katmanlarını kuralım. Hacklendiyse de temizleyip yeniden güvenli hale getirelim.
WordPress Bakım ile Sürekli KorumaGerçek markalar, gerçek işler.
Birlikte büyüttüğümüz markalardan birkaçı. Tüm çalışmalarımızı projeler sayfasında inceleyebilirsiniz.
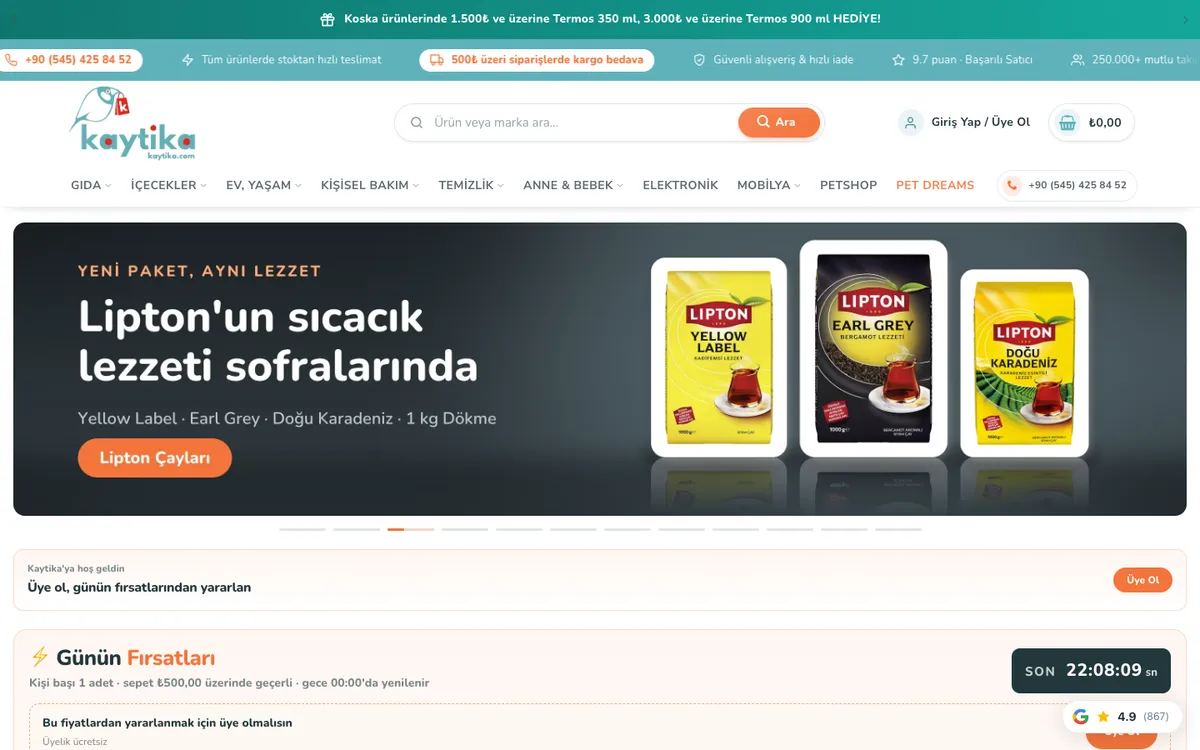 E-ticaret · WooCommerceKaytika
Geniş ürün yelpazesini kategori, marka ve fiyat filtreleriyle düzenli sunan, kurumsal görünümlü güçlü bir dijital mağaza.
Projeyi inceleyin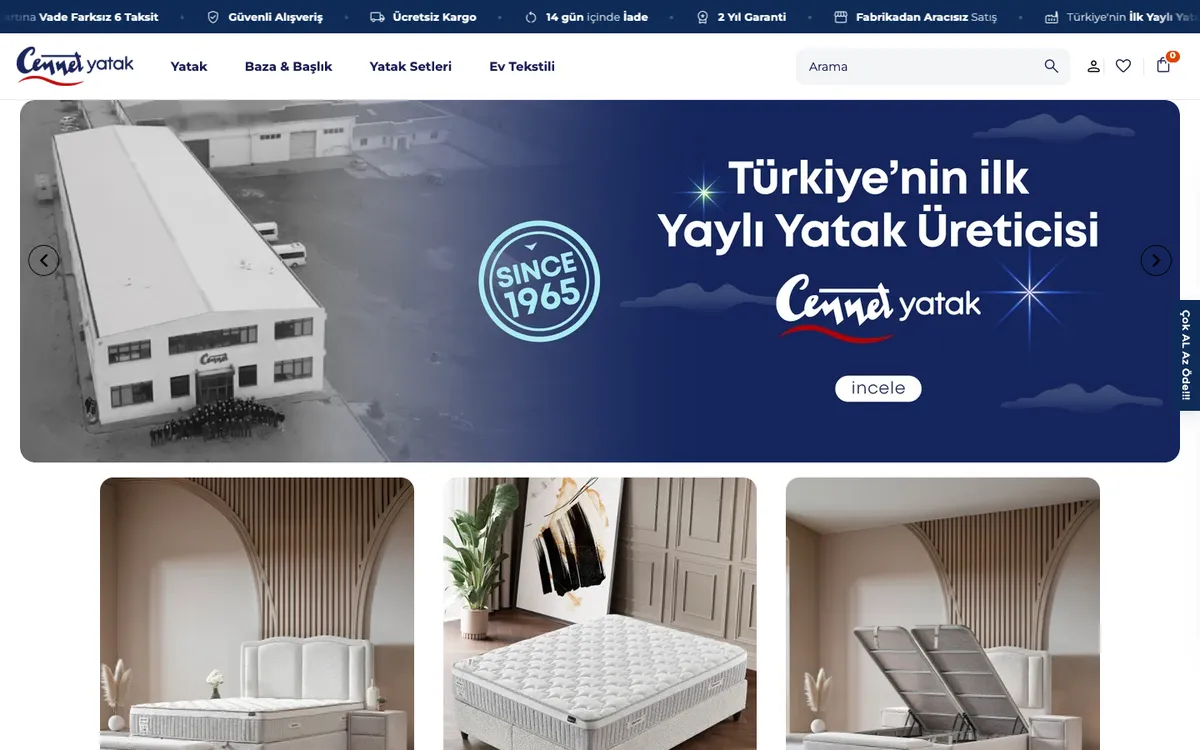 Reklam · SEO · TicimaxCennet Yatak
Yatak ve uyku ürünlerinde online satışları reklam, SEO ve içerikle büyüttüğümüz köklü üretici markası.
Siteyi ziyaret edinBizimle çalışanlar ne diyor?
İlgili bir firma, doğru karar vermişiz. Teşekkür eder, tavsiye ederiz.
Türkiye’nin önde gelen gelinlik markası olarak yıllardır A2A ile çalışıyoruz; iş takibi, güven ve istikrarda parmakla gösterilecek bir firma. Arkanıza yaslanıp işi onlara bırakmanız yeterli.
Uzun yıllardır birlikte çalışıyoruz. E-ticaret altyapı sağlayıcımız A2A Dijital; Facebook ve Instagram reklamlarımızı da onlar yönetiyor. Müşteri dönüşlerinden ne kadar doğru tercih yaptığımızı görüyoruz.
WordPress Güvenlik Hakkında Merak Edilenler
Aradığınız cevabı bulamadıysanız bize yazın; genellikle aynı gün dönüş yapıyoruz.
Sitem hacklendi, temizleyebilir misiniz?
Küçük bir sitem var, gerçekten hedef olur muyum?
Bir güvenlik eklentisi kurmak yeterli değil mi?
Güvenlik önlemleri sitemi yavaşlatır mı?
Bir kez koruma alsam yeter mi?
WordPress güvenlik hizmetinin ücreti neye göre belirlenir?
SSL sertifikası sitemi güvenli yapmak için yeterli mi?
Güvenlik taraması ne sıklıkla yapılmalı?
Site güvenliği kişisel verilerin korunmasıyla ilişkili mi?
Büyümeye
hazır mısınız?
İhtiyacınızı kısaca anlatın; 13+ yıllık tecrübemizle size özel bir yol haritası ve şeffaf bir fiyat teklifi hazırlayalım. İlk görüşme tamamen ücretsiz.
Form WhatsApp'tan iletilir · Spam yok